中小企業にも求められるサイバーセキュリティ対策
2026年10月5日時点の公表情報を踏まえ、取引先から求められる可能性がある対策と、今から進めたい基本対応を整理します。
1.SCS評価制度は「2026年度末頃」の開始を目指して準備が進んでいます
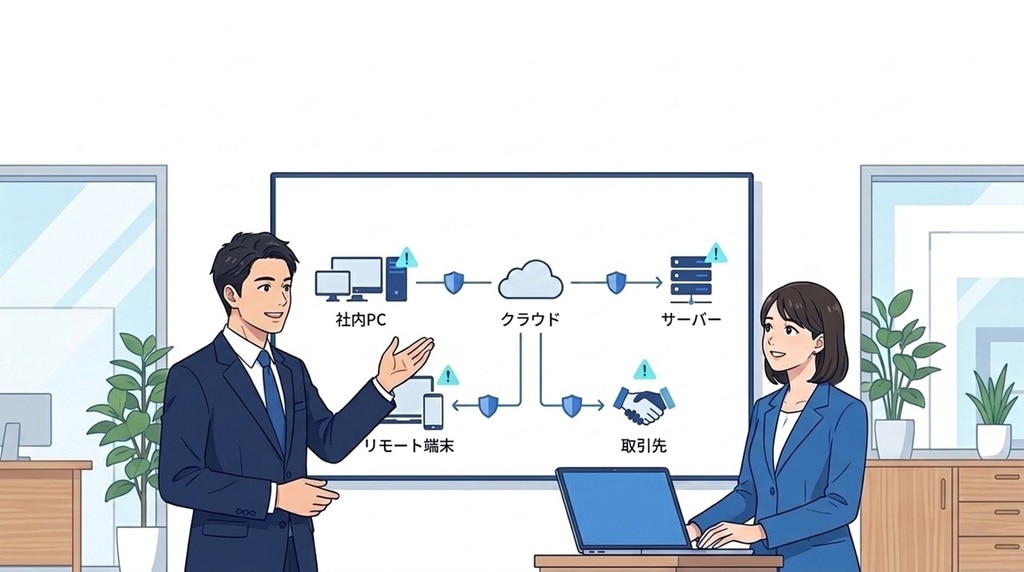
サイバー攻撃による被害が相次ぐ中、大企業だけでなく、中小企業にもセキュリティ対策の強化が求められています。特に近年は、取引先などを経由して被害が広がるサプライチェーンのリスクが大きな課題です。
こうした課題に対応するため、経済産業省と内閣官房国家サイバー統括室は、企業のセキュリティ対策状況を可視化する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の構築を進めています。
★3・★4については、2026年度末頃(2027年1月から3月頃)の申請受付開始を目指すとされています。
2. 中小企業にも対策が求められる理由
「当社は小規模だから狙われない」と考えることはできません。取引先、委託先、クラウドサービスなどを経由して被害が広がれば、自社だけでなく、取引先の業務停止や情報漏えいにつながるおそれがあります。
発注企業側には、「取引先がどの程度のセキュリティ対策を講じているかを外部から判断しにくい」という課題があります。一方、受注企業側には、「取引先ごとに異なるセキュリティ対策を求められる」という負担があります。
SCS評価制度は、企業が満たすべき対策の水準を示し、その実施状況を「★」で可視化する仕組みです。取引先との間で、求めるセキュリティ水準を共有するための共通のものさしとなることが期待されています。
3. ★3と★4の違いを確認しましょう
現在、制度化に向けて具体化が進められているのは★3と★4です。★5については、要求事項・評価基準、評価の仕組み、開始時期などが今後検討される予定です。
区分 | ★3 | ★4 |
位置付け | サプライチェーンを構成する企業が最低限実装することを想定した対策水準 | より広い範囲・段階的に高度な対策を含む水準 |
主な対策の考え方 | 組織的対策と基本的なシステム防御策を中心に実施 | 組織ガバナンス、取引先管理、システム防御・検知、インシデント対応などをより広く実施 |
想定する脅威 | 広く知られた脆弱性等を悪用する一般的なサイバー攻撃 | 供給停止や重大な情報漏えいなど、大きな影響を及ぼすおそれがある攻撃 |
評価方法 | セキュリティ専門家の確認を経た自己評価 | 第三者評価機関による評価 |
★3は、単に自社でチェックして自己申告すればよいものではありません。所定の要件を満たす「セキュリティ専門家」による確認を経た自己評価が想定されています。
一方、★4は第三者評価機関による評価が想定されています。具体的な評価機関や詳細な運用は、制度の具体化に伴いIPAから公表される予定です。
なお、SCS評価制度は、企業を優劣で順位付けするための格付け制度ではありません。委託元が委託先に求めるセキュリティ水準を分かりやすく示し、サプライチェーン全体の対策水準を高めることが主な目的です。
4.「取得しなければ取引できない」制度ではありません
SCS評価制度自体は任意の制度であり、すべての企業に★3・★4の取得を法令上義務付けるものではありません。
ただし、★の取得を取引上の要件とするかどうかは、委託元と委託先との契約で決められることになります。今後、取引先から「★3の取得」または「★3相当の対策」を求められる可能性はあります。
中小企業にとっても、大企業だけに関係する制度と捉えるのではなく、主要な取引先からどのような対策や証明を求められる可能性があるのかを、早めに確認しておくことが重要です。
5. まずは無料ネットワーク可視化サービスで現状を整理しましょう
サイバーセキュリティ対策の第一歩は、自社のIT資産とネットワーク構成を把握することです。どの端末・サーバー・クラウドサービスがあり、どのようにつながっているのかが見えていなければ、優先順位を付けて対策を進めることは困難です。
当社では、セキュリティに精通した専門家が現状の洗い出しを支援する無料ネットワーク可視化サービスを提供しています。ヒアリングを通じて、IT資産とネットワーク構成を整理し、ネットワーク環境図と対策案を無償で提供するサービスです。SCS評価制度の★3・★4に向けた現状把握やギャップ整理、ランサムウェア対策の検討にも活用できます。
◆ 無料ネットワーク可視化サービスで整理できること
- ① IT資産・ネットワーク構成の可視化
属人化・ブラックボックス化しがちなネットワーク構成を整理し、現状を把握しやすくします。
- ②ネットワーク環境から見たリスクと課題の整理
侵入口や被害拡大につながり得る経路を確認し、対策が必要な領域を整理します。
- ③SCS評価制度への対応に向けた現状把握
★3・★4の要求事項を念頭に、自社の状況を整理し、今後確認すべき事項を明確にします。
- ④ 対策案と優先順位の検討
現状を踏まえ、投資判断や社内説明に活用できる対策ロードマップの検討につなげます。
◆ お申し込みからレポート提供までの流れ
01 | WEB申し込み |
02 | ヒアリング・調査 |
03 | 可視化レポート・対策案の提示 |
◆ まずは自社の状況を確認してみましょう
以下の項目について、自社でどこまで対応できているか確認してみましょう。
□ 自社のIT資産・ネットワーク構成を把握できている
□ 情報資産の保管場所と利用者を整理している
□ OS・ソフトウェアの更新状況を定期的に確認している
□ 重要データのバックアップを取り、復元できるか確認している
□ 多要素認証を利用できるサービスでは有効化している
□ 従業員に不審メール・パスワード管理の教育を行っている
□ 情報セキュリティに関する基本方針・ルールを整備している
□ インシデント発生時の連絡先と初動対応を定めている
□ 主要な取引先から求められるセキュリティ要件を確認している
無料ネットワーク可視化サービスの詳細・お申込みは、以下をご確認ください。
なお、社内ルールや教育、インシデント対応手順などを整備する際には、IPAの「中小企業の情報セキュリティ対策ガイドライン」も参考になります。同ガイドラインには、情報セキュリティ基本方針、関連規程、資産管理台帳、クラウドサービス安全利用、インシデント対応に関するサンプルや手引きが用意されています。
6.SECURITY ACTIONも活用できます
SCS評価制度への対応を検討する前段階として、IPAの「SECURITY ACTION」を活用する方法があります。これは、中小企業が情報セキュリティ対策に取り組むことを自ら宣言する制度です。
「★一つ星」と「★★二つ星」があり、一つ星は「情報セキュリティ6か条」への取組を宣言するものです。二つ星は、「5分でできる!情報セキュリティ自社診断」で自社の状況を把握したうえで、情報セキュリティ基本方針を定め、外部に公開したことを宣言するものです。
SECURITY ACTIONの星と、SCS評価制度の★3・★4は別の制度です。名称が似ているため、取引先への説明や社内での共有の際には混同しないよう注意しましょう。
7.専門人材がいない場合は「サイバーセキュリティお助け隊サービス」も選択肢です
専門のIT担当者がいない、または自社に必要な対策の優先順位が分からない場合には、IPAの「サイバーセキュリティお助け隊サービス」も選択肢の一つです。
同サービスは、民間事業者が中小企業向けに提供する、監視・検知・対応支援を含むサービスです。社内ネットワークをUTM等で監視するネットワーク監視、パソコン等の端末にEDR等を導入して不審な挙動を検知する端末監視、両者を組み合わせる方式などがあります。具体的なサービス内容や費用は事業者ごとに異なるため、比較・確認が必要です。
また、IPAは中小企業がSCS評価制度の★3・★4取得を目指しやすくするため、「サイバーセキュリティお助け隊サービス(新類型)」の実証事業を進めています。実証期間は2026年10月から2027年9月までの予定です。診断・助言、必要なITツールの導入、規程整備・教育等の支援、申請支援をワンパッケージで提供し、2027年度末までの制度化を目指すとされています。
8. まとめ
サイバーセキュリティは、もはや情報システム担当者だけの課題ではありません。SCS評価制度は任意の制度ですが、今後、発注企業が取引先を選定する際に、一定水準のセキュリティ対策や★の取得を求める場面が生じる可能性があります。
まずは、次の順序で、実施できるところから準備を進めましょう。
① 無料ネットワーク可視化サービスで現状を整理する → ② 自社の情報資産・リスクを把握する → ③ 基本方針・社内ルールを整える → ④ 従業員教育を行う → ⑤ 事故発生時の対応体制を決める
SCS評価制度については、★3・★4の要求事項・評価基準が公表されていますが、制度運用に向けて追加・更新される情報があります。経済産業省およびIPAの最新情報を継続して確認することが重要です。
(参考)
※本稿は、2026年10月5日時点で確認できる経済産業省、IPAおよび株式会社エイコーの公表情報に基づく一般的な情報提供です。SCS評価制度は制度の具体化・運用準備が進められている段階であり、内容や開始時期等が変更される可能性があります。取引先からの具体的な要請や契約条件については、個別に確認してください。
お問い合わせ
株式会社エイコー セールスマーケティンググループ
Mail: eicoh-inside@eicoh.com Tel: 0120-506-815
東京本社 :〒105-0013 東京都港区浜松町1-30-5 浜松町スクエア3 階
大阪本社 :〒542-0081 大阪府大阪市中央区南船場2-5-2 エイコービル
名古屋支店 :〒450-0001 愛知県名古屋市中村区那古野1-47-1 名古屋国際センタービル20F
福岡支店 :〒810-0001 福岡県福岡市中央区天神三丁目10-30 オフィスニューガイア天神4F
Copyright(c) Eicoh Co., Ltd. All rights reserved.